Annonce – sponsoreret indhold.
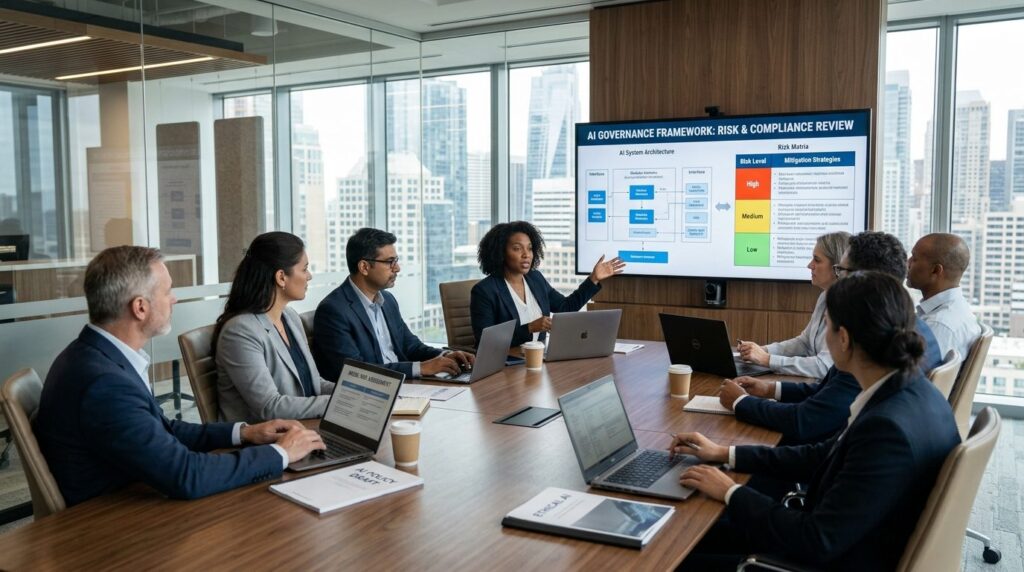
En solid AI-governance-ramme er ikke et ekstra bureaukratisk lag, men en systematisk måde at styre de AI-værktøjer, din organisation allerede bruger. Mange mediebureauer og marketingafdelinger har for længst taget tekst- og billedgenerering i brug — ofte uden at nogen har stillet de afgørende spørgsmål om dataejerskab, risiko eller dokumentation. Denne artikel giver dig de fem konkrete elementer, din governance-ramme skal indeholde, så du kan holde din egen praksis op mod en struktureret tjekliste og blive compliant uden at opfinde noget fra bunden.
Hvad en AI-governance-ramme skal dække for at virke i praksis
Søger du efter en AI-governance-ramme, er du sandsynligvis i en situation, hvor AI-værktøjer allerede kører i produktion — måske uden formel godkendelse. Det er ikke usædvanligt. Et team fandt en hurtig løsning, og ingen stoppede op for at spørge, hvem der bærer risikoen, hvis noget går galt.
Den gode nyhed er, at governance for AI-systemer ikke behøver opfindes fra bunden. De fleste virksomheder har allerede en IT-governance-struktur med risikovurderinger, dataejerskab og dokumentationskrav. AI governance handler om at udvide denne eksisterende arkitektur til også at dække de algoritmer og modeller, I bruger — ikke om at skabe et parallelt spor med sit eget sprog og sine egne processer.
EU AI Act (Regulation (EU) 2024/1689) stiller konkrete krav til dokumentation, risikoklassificering og tilsyn afhængigt af, hvilken risikokategori jeres AI-systemer falder ind under. Reglerne gælder nu bredt, og derfor er det ikke længere et spørgsmål om om I skal have styr på governance, men hvordan.
De fem byggesten i en komplet AI-governance-ramme
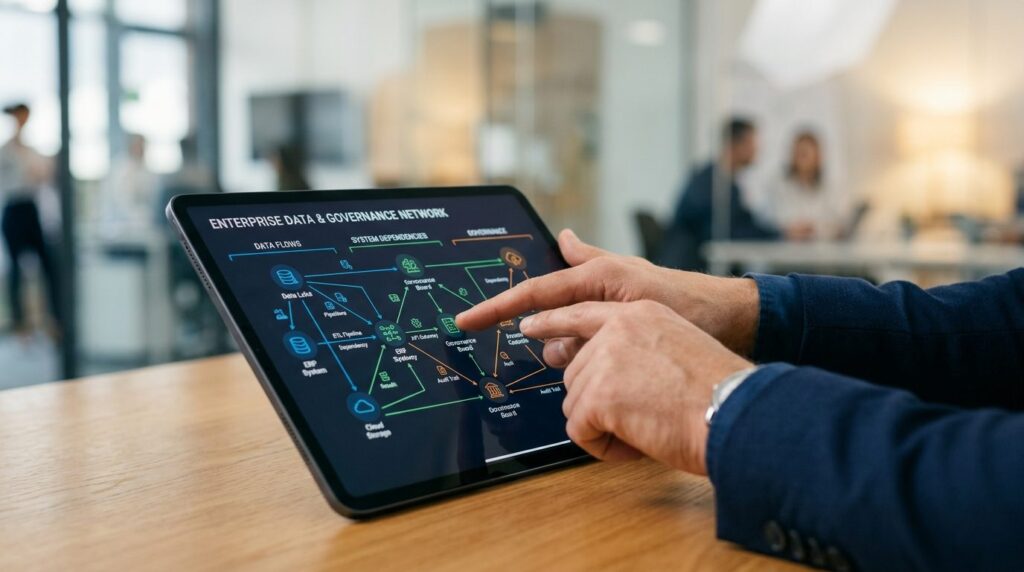
Nedenfor finder du de fem elementer, din ramme skal indeholde. Hvert punkt eksisterer sandsynligvis allerede i jeres IT-afdelings praksis — opgaven er at udvide dem til at omfatte AI-systemer specifikt.
-
Risikoklassificering af alle AI-systemer
Hver AI-funktion i jeres organisation skal klassificeres efter risiko. EU AI Act opererer med fire niveauer: uacceptabel risiko (forbudt), højrisiko (strenge krav), begrænset risiko (transparenskrav) og minimal risiko. I praksis betyder det, at I skal kunne svare på: Hvilken kategori falder vores tekstgenerering ind under? Hvad med den automatiske leadscoring i CRM-systemet?
Tjek jeres egen praksis: Har I en liste over alle AI-funktioner med en risikokategori ud for hver? Bruger I samme klassificeringsmodel som for øvrige IT-systemer, eller har AI sine egne, ukoordinerede vurderinger?
-
Klart dataejerskab for AI-relaterede data
Når et AI-værktøj trækker på kundedata, kampagneresultater eller interne dokumenter, skal nogen eje ansvaret for de data. Dataejerskab handler ikke kun om GDPR, men om at vide, hvem der må tillade, at specifikke datasæt bruges til træning eller som input til en model.
Tjek jeres egen praksis: Kan I pege på én person, der har mandat til at godkende eller afvise, at et datasæt bruges i et AI-system? Eller er det “alles og ingens” ansvar?
-
Afhængighedskortlægning af modeller og SaaS-produkter
Mange AI-funktioner gemmer sig i SaaS-produkter uden at nogen har set det samlet. Jeres marketing automation-platform bruger måske machine learning til segmentering. Jeres billedredigeringsværktøj har generativ AI indbygget. En afhængighedskortlægning giver overblik over, hvilke modeller I reelt er afhængige af, og hvem der leverer dem.
Tjek jeres egen praksis: Har I et centralt overblik over alle AI-funktioner i jeres tech stack — også dem der ikke blev købt som “AI-produkter”? Ved I, hvad der sker med jeres data, når de sendes til en ekstern model?
-
Dokumentation der kan fremvises ved tilsyn
EU AI Act kræver dokumentation for højrisikosystemer, men selv for lavrisiko-værktøjer er dokumentation en forudsætning for intern kontrol. Det omfatter beslutningsgrundlag, risikovurderinger, datakilder og løbende evalueringer. Dokumentationen skal ikke arkiveres og glemmes — den skal være levende og opdateret.
Tjek jeres egen praksis: Hvis en tilsynsmyndighed i morgen bad om dokumentation for jeres brug af generativ AI, kunne I fremlægge den inden for en uge? Eller ville I starte fra nul?
-
Klar ansvarsfordeling med reelt mandat
Governance fungerer kun, hvis nogen har mandat til at sige nej. Det kræver en klar ansvarsfordeling, hvor det er defineret, hvem der godkender nye AI-initiativer, hvem der vurderer risiko, og hvem der kan stoppe et projekt, der ikke lever op til kravene. I mange organisationer mangler netop denne forankring.
Tjek jeres egen praksis: Er der én funktion eller person med ansvar for at godkende AI-projekter, før de går i produktion? Eller sker godkendelsen implicit, fordi ingen protesterer?
Sådan hænger de fem elementer sammen med jeres eksisterende IT-governance
Pointen med listen ovenfor er ikke, at I skal bygge fem nye processer. Sandsynligvis har jeres IT-afdeling allerede:
- En model for risikovurdering af systemer
- Et register over dataejere
- Et overblik over systemafhængigheder og leverandører
- Dokumentationskrav ved nye implementeringer
- En governance-struktur med roller og ansvar
Opgaven er at udvide disse eksisterende praksisser til eksplicit at dække AI. Det betyder for eksempel, at jeres risikoklassificeringsmodel skal have kriterier, der fanger AI-specifikke risici som bias, uforklarlige beslutninger og datadrift. Og at jeres dataejerskabsstruktur skal tage stilling til, om data må bruges til modeltræning hos tredjeparter.
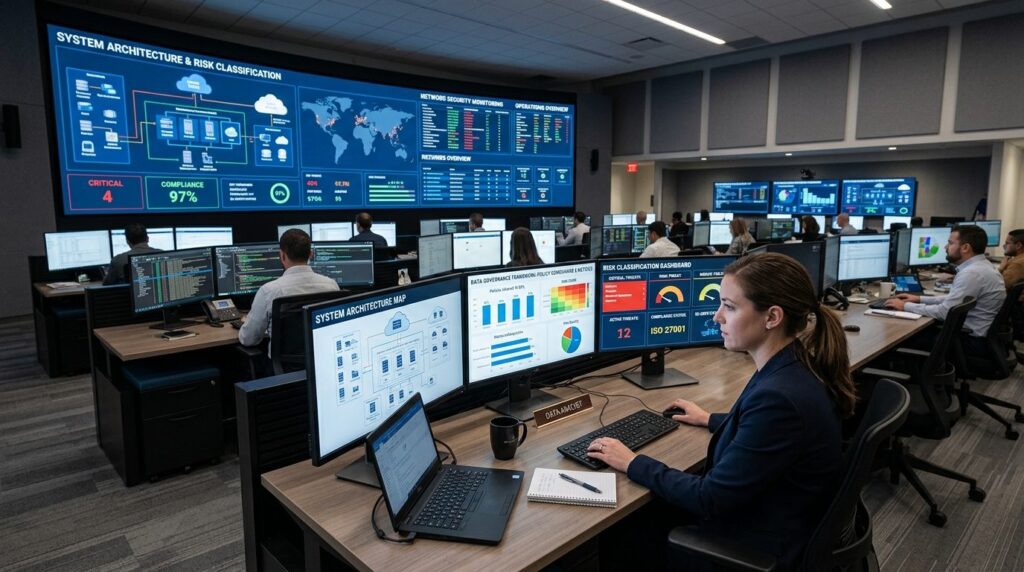
Typiske fejl når virksomheder bygger en AI-governance-ramme
Selvom de fem elementer virker logiske, ser vi ofte de samme fejl:
Governance opfindes parallelt i stedet for at udvides. Et compliance-team skaber sin egen AI-politik uden at koordinere med IT-arkitektur. Resultatet er dobbeltarbejde, modstridende krav og forvirring om, hvem der bestemmer.
Kortlægningen springes over. Mange starter med at skrive politikker, før de ved, hvilke AI-funktioner der faktisk er i brug. Politikkerne bliver generiske og rammer ikke de reelle risici.
Ansvaret forbliver uklart. Alle er enige om, at “nogen” bør godkende AI-projekter, men ingen får det formelle mandat. Det betyder, at eksperimenter glider i produktion uden reel vurdering.
Dokumentation behandles som et engangsprojekt. En grundig dokumentation udarbejdes ved lancering, men opdateres aldrig. Efter seks måneder afspejler den ikke længere virkeligheden.
Man ignorerer skjult AI i SaaS-produkter. Fokus lægges på de synlige AI-projekter, mens de AI-funktioner der er indbygget i eksisterende værktøjer overses helt i governance-rammen.
Ved at bruge tjeklisten ovenfor som udgangspunkt kan du identificere, hvor jeres organisation har huller — og tage fat på dem systematisk i stedet for at forsøge at løse alt på én gang.
Ansvarsfraskrivelse: Indholdet i denne artikel er alene generel information og udgør ikke professionel rådgivning. Ved beslutninger om sundhed, økonomi eller jura bør du søge en kvalificeret fagperson.