Annonce – sponsoreret indhold.
At sende fortrolige filer som CPR-numre, lønsedler eller kontrakter via e-mail er en daglig rutine i de fleste virksomheder — men det er ofte en rutine, der strider mod GDPR. Mange erhvervsfolk antager, at et PDF-bilag er sikkert nok, men Datatilsynet har en skærpet praksis, der kræver langt mere end det. Denne guide giver dig konkret viden om, hvornår din nuværende arbejdsgang udgør en juridisk risiko, hvad lovgivningen faktisk kræver, og hvilke funktioner en GDPR-korrekt løsning skal have.
- Almindelig e-mail passerer ukrypteret gennem mellemliggende servere og opfylder ikke GDPR artikel 32’s krav om passende teknisk sikkerhed
- Datatilsynet kræver kryptering og adgangskontrol ved fremsendelse af CPR-numre, helbredsoplysninger og andre fortrolige data
- En lovlig løsning skal have end-to-end-kryptering, verificeret modtageridentitet, revisionsspor og automatisk sletning
- Medie- og marketingbureauer håndterer dagligt freelancer-data, kundeoplysninger og kontrakter — og har samme compliance-ansvar som enhver anden dataansvarlig
Hvorfor almindelig e-mail ikke er lovlig til fortrolige filer
Når du sender en e-mail med et PDF-bilag indeholdende et CPR-nummer, en lønseddel eller en fortrolig kontrakt, sker der noget, de fleste ikke tænker over: Din besked hopper fra server til server på sin vej til modtageren. På hver station ligger dine filer potentielt ukrypteret og tilgængelige for uvedkommende — systemadministratorer, hackere eller andre med adgang til infrastrukturen.
Datatilsynet har udtrykkeligt fastslået, at denne praksis er i strid med GDPR artikel 32, som kræver, at virksomheder implementerer “passende tekniske og organisatoriske foranstaltninger” for at sikre et sikkerhedsniveau, der passer til risikoen. Ved fremsendelse af fortrolige personoplysninger betyder det i praksis:
- Kryptering af selve dataoverførslen — ikke kun forbindelsen til din egen mailserver
- Sikker identifikation af modtageren — så du ved, at filen kun åbnes af den rette person
- Dokumentation for levering — et revisionsspor, der beviser hvem der fik adgang hvornår
Problemet med e-mail er, at du som afsender mister al kontrol, så snart du trykker “send”. Du kan ikke forhindre videresendelse, du ved ikke om filen havner på en usikret enhed, og du har ingen dokumentation for, hvem der faktisk åbnede den. For bureauer, der håndterer kunders fortrolige data, freelancer-aftaler eller sensitive kampagneinformationer, er det en betydelig juridisk og kommerciel risiko.
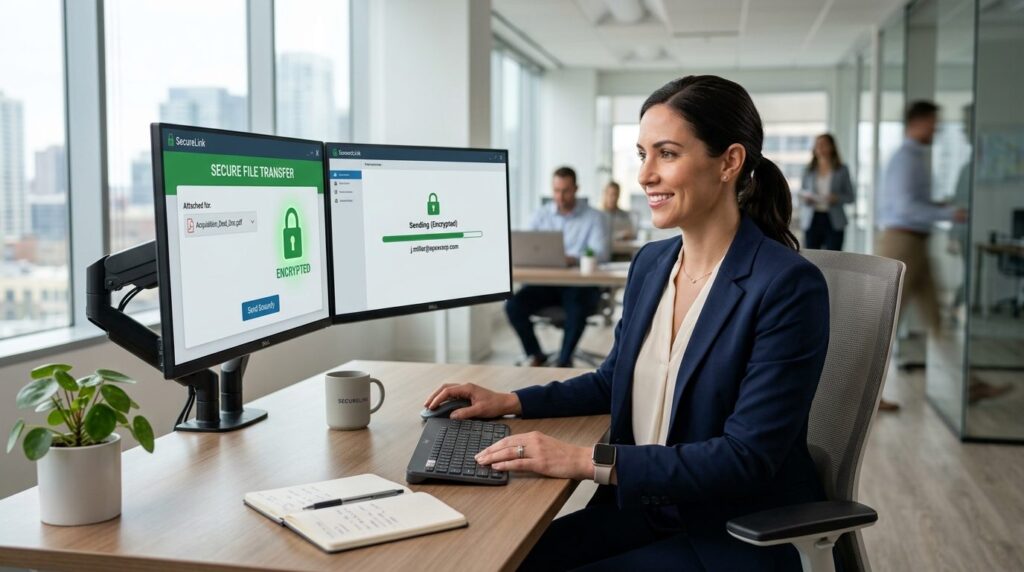
Det er her, løsninger med sikker fildeling bliver relevante. Ved at erstatte e-mailvedhæftninger med en krypteret adgangsportal, hvor modtageren skal verificere sin identitet med MitID, opfylder du Datatilsynets krav og eliminerer de mest åbenlyse sårbarheder ved traditionel e-mail.
Hvad GDPR faktisk kræver ved fremsendelse af fortrolige data
GDPR er ikke en checkliste med specifikke teknologikrav — det er en risikobaseret ramme, der pålægger dig som dataansvarlig at vurdere og håndtere risici passende. Men når det gælder fortrolige personoplysninger, har Datatilsynet konkretiseret forventningerne i deres vejledninger og afgørelser.
Særligt beskyttede oplysninger kræver særlige foranstaltninger
Nogle kategorier af data kræver skærpet opmærksomhed. Det gælder blandt andet:
- CPR-numre — som i Danmark har en særlig beskyttelsesstatus
- Helbredsoplysninger — fra sygemeldinger til lægeattester
- Økonomiske forhold — lønsedler, skatteoplysninger, regnskaber
- Fortrolige kontrakter — særligt hvor personoplysninger indgår
For disse datatyper er Datatilsynets klare forventning, at transmission sker krypteret, og at modtagerens identitet verificeres før adgang gives. Det holder ikke at sende en ukrypteret e-mail og “håbe på det bedste”.
Artikel 32: Sikkerhed ved behandling
GDPR artikel 32 kræver, at du som dataansvarlig implementerer foranstaltninger, der sikrer:
- Fortrolighed — kun autoriserede personer får adgang
- Integritet — data ændres ikke undervejs
- Tilgængelighed — data er tilgængelige når de skal bruges
- Robusthed — systemerne kan modstå angreb og fejl
Når du sender en fortrolig fil via almindelig e-mail, kompromitterer du som minimum fortroligheden og integriteten. Du har ingen garanti for, at filen ikke opsnappes, og du kan ikke bevise, at den ikke er ændret undervejs.
Dokumentationspligten
En ofte overset del af GDPR er dokumentationspligten i artikel 5, stk. 2. Du skal kunne demonstrere, at du overholder reglerne — det er ikke nok bare at gøre det. Ved fremsendelse af fortrolige filer betyder det, at du skal kunne fremvise:
- Hvilke sikkerhedsforanstaltninger du anvendte
- Hvem der fik adgang til filerne
- Hvornår adgangen skete
- At filerne er slettet efter formålet er opfyldt
Almindelig e-mail giver dig ingen af disse muligheder. Du ved reelt ikke, om din modtager åbnede filen på sin arbejdscomputer, på sin private telefon eller videresendte den til en kollega.
Typiske GDPR-risici i medie- og marketingbureauer
Bureauer befinder sig i en særlig situation, fordi de dagligt håndterer data fra mange forskellige kilder: kunder, freelancere, medarbejdere og samarbejdspartnere. Det skaber en kompleks datastrøm, hvor fortrolige filer konstant sendes frem og tilbage.
Freelancer-administration
De fleste bureauer arbejder med freelancere og modtager løbende fakturaer, skatteoplysninger og CPR-numre til indberetning. Disse data sendes ofte som e-mailbilag — en praksis, der udgør en direkte GDPR-risiko. Hver freelancer-faktura med CPR-nummer, der sendes ukrypteret, er potentielt en overtrædelse.
Kundekontrakter og fortrolige briefinger
Når en kunde sender en fortrolig brief med kommende produktlanceringer, eller I udveksler kontrakter med personoplysninger, sker det typisk via e-mail. Hvis disse dokumenter indeholder fortrolige personoplysninger — og det gør de ofte — gælder samme krav om sikker transmission.
HR-dokumenter og medarbejderdata
Lønsedler, ansættelseskontrakter, sygemeldinger og MU-samtaler er alle dokumenter, der kræver særlig beskyttelse. Alligevel sendes de ofte internt via e-mail eller deles via usikrede cloud-løsninger uden adgangskontrol.
For bureauer, der ønsker at styrke deres generelle databeskyttelse, kan det være værd at overveje en systematisk tilgang. Kender du værdien af de data dit bureau sidder på hver dag?
Hvilke funktioner en GDPR-korrekt løsning skal have
Når du skal vælge en løsning til at sende fortrolige filer, er der en række konkrete funktioner, du bør kigge efter. Disse funktioner er ikke nice-to-have — de er nødvendige for at opfylde Datatilsynets praksis.
End-to-end-kryptering
Kryptering skal ske på flere niveauer. Dels skal selve datatransporten være krypteret (TLS 1.3 er den aktuelle standard), dels skal filerne være krypteret på serveren, så de ikke kan læses selv ved et sikkerhedsbrud. AES-256 er den krypteringsstandard, banker og myndigheder anvender, og den bør være minimum.
Verificeret modtageridentitet
At sende et link er ikke nok. Linket kan videresendes, og du ved ikke, hvem der faktisk klikker på det. En sikker løsning kræver, at modtageren verificerer sin identitet — i Danmark er MitID den oplagte løsning, da den giver juridisk sikkerhed for, at den rette person har fået adgang.
Adgangskontrol og udløb
Du bør kunne styre:
- Hvem der kan tilgå filen — baseret på MitID eller andre verifikationsmetoder
- Hvor længe filen er tilgængelig — automatisk udløb efter timer, dage eller uger
- Hvor mange gange filen kan downloades — fx sletning efter første download
- Supplerende adgangskoder — som ekstra sikkerhedslag
Komplet revisionsspor
For at opfylde dokumentationspligten skal du have et revisionsspor, der viser:
- Hvornår filen blev sendt
- Hvem der fik adgang (verificeret med MitID)
- Hvornår adgangen skete
- Fra hvilken IP-adresse
- Hvornår filen blev slettet
Dette revisionsspor er din dokumentation over for Datatilsynet og jeres egne revisorer.
Automatisk sletning
GDPR kræver, at personoplysninger ikke opbevares længere end nødvendigt (dataminimeringsprincippet). En god løsning makulerer automatisk filer og krypteringsnøgler efter udløb eller download, så genskabelse er umulig.
Sådan vurderer du din nuværende praksis
For at afgøre om din virksomheds nuværende arbejdsgange udgør en GDPR-risiko, kan du stille følgende spørgsmål:
- Sender I nogensinde CPR-numre, lønsedler eller helbredsoplysninger via e-mail? Hvis ja, er der en betydelig risiko for, at I ikke overholder Datatilsynets praksis.
- Kan I dokumentere, hvem der har fået adgang til fortrolige filer I har sendt? Hvis nej, opfylder I ikke dokumentationspligten.
- Har I kontrol over, hvor længe fortrolige filer ligger tilgængelige? Hvis filer bliver liggende i modtagerens indbakke på ubestemt tid, er det en potentiel overtrædelse af dataminimeringsprincippet.
- Kan modtagere videresende jeres fortrolige filer til andre? Hvis ja, har I mistet kontrollen med, hvem der har adgang.
Svarer du ja til det første spørgsmål og nej til de øvrige, bør du prioritere at finde en sikrere løsning.
Implementering i praksis: En trinvis tilgang
At ændre indgroede arbejdsgange kræver mere end at købe et nyt værktøj. Her er en praktisk tilgang:
Trin 1: Kortlæg jeres datastrømme
Identificer alle situationer, hvor I sender fortrolige filer. Typiske eksempler inkluderer:
- Fremsendelse af kontrakter til underskrift
- Modtagelse af freelancer-fakturaer med CPR-numre
- Deling af lønsedler med medarbejdere
- Udveksling af fortrolige kundeoplysninger
Trin 2: Prioriter efter risiko
Ikke alle filer er lige følsomme. Start med de mest kritiske kategorier — typisk CPR-numre og helbredsoplysninger — og udvid derefter til andre fortrolige data.
Trin 3: Etabler klare retningslinjer
Det er ikke nok at have et værktøj — medarbejderne skal vide, hvornår de skal bruge det. Lav enkle retningslinjer: “Alle filer med CPR-numre, lønsedler eller helbredsoplysninger sendes via [jeres valgte løsning], aldrig som e-mailbilag.”
Trin 4: Dokumenter jeres praksis
Opdater jeres GDPR-dokumentation med de nye arbejdsgange. Beskriv hvilke sikkerhedsforanstaltninger I anvender, og hvordan I opfylder kravene i artikel 32.
Ofte stillede spørgsmål
Er det nok at password-beskytte en PDF før jeg sender den via e-mail?
Nej, det opfylder ikke Datatilsynets krav. Passwordbeskyttede PDF’er har flere problemer: Du skal sende passwordet separat (typisk via samme usikre kanal), krypteringen i PDF-formatet er relativt svag, og du har stadig ingen dokumentation for, hvem der faktisk åbnede filen. Datatilsynet kræver verificeret modtageridentitet og revisionsspor ved fremsendelse af fortrolige personoplysninger.
Hvad er konsekvensen, hvis vi fortsætter med at sende fortrolige filer via almindelig e-mail?
Ved overtrædelse af GDPR kan Datatilsynet udstede påbud, offentliggøre afgørelser og i grove tilfælde indstille til bøde. Bødeniveauet afhænger af overtrædelsens karakter, varighed og virksomhedens størrelse. Ud over de juridiske konsekvenser er der også en betydelig omdømmerisiko, særligt for bureauer, hvor kundernes tillid er fundamentet for forretningen.
Kan modtageren videresende et sikkert fildelings-link til andre?
Ved løsninger med MitID-verifikation afviser systemet uvedkommende, selvom linket videresendes. Kun personer, der matcher de identitetskriterier, afsenderen har fastsat, kan dekryptere og hente filerne. Det giver dig som afsender kontrollen tilbage.
Hvilke filtyper kan sendes via sikre fildelingsløsninger?
De fleste løsninger understøtter alle gængse formater — PDF, Word, Excel, ZIP-arkiver, billeder og scannede dokumenter. Tjek den specifikke løsnings begrænsninger for filstørrelse, som typisk ligger mellem 100 MB og 500 MB pr. forsendelse.
Ansvarsfraskrivelse: Indholdet i denne artikel er alene generel information og udgør ikke professionel rådgivning. Ved beslutninger om sundhed, økonomi eller jura bør du søge en kvalificeret fagperson.